
Questo contenuto, generato mediante sistemi di intelligenza artificiale senza essere stato sottoposto a revisione umana, comprende immagini, grafici e tabelle realizzati sulla base delle linee editoriali e delle fonti definite dall’editore.

Le email aziendali vengono imitate perché sono usate ogni giorno per ordini, fatture, pagamenti e comunicazioni interne. Capire questo rischio aiuta a ridurre errori, truffe e blocchi operativi.
Per un’azienda senza reparto IT interno, la sicurezza informatica non deve essere letta come un tema astratto o riservato agli specialisti. Deve essere collegata al lavoro quotidiano: email, documenti, pagamenti, accessi, clienti, fornitori e dati operativi.
Quando un rischio viene capito in modo semplice, diventa più facile prendere decisioni pratiche. Non serve trasformare titolari, amministrazione o uffici in tecnici. Serve riconoscere i segnali, capire le conseguenze e sapere quando un problema può impattare sulla continuità del lavoro.
Perché proprio le email aziendali diventano un bersaglio
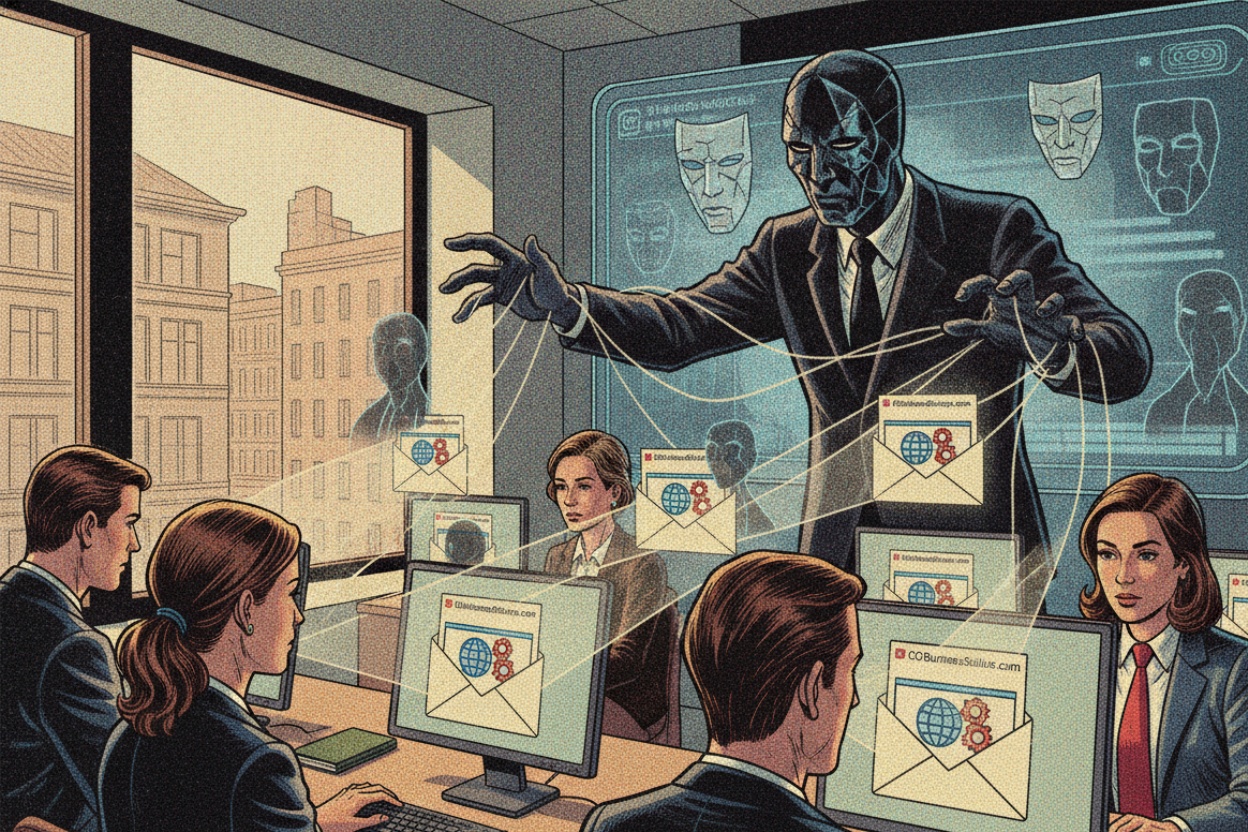
In molte aziende la posta elettronica è il punto di passaggio di quasi tutte le attività quotidiane. Da una email arrivano ordini, richieste di preventivo, documenti amministrativi, comunicazioni con clienti e fornitori, conferme di pagamento, scadenze e allegati. Proprio per questo i criminali cercano spesso di imitare le email aziendali: sanno che chi lavora in ufficio è abituato a ricevere molti messaggi e deve decidere velocemente quali aprire, quali inoltrare e quali gestire subito.
Il problema non riguarda solo grandi gruppi o aziende molto esposte. Anche un ufficio con pochi computer può ricevere messaggi costruiti per sembrare normali. L’obiettivo non è sempre entrare in un sistema informatico complesso. Spesso l’obiettivo è molto più semplice: convincere una persona a cliccare, aprire un allegato, inserire una password o autorizzare un pagamento.
La forza del phishing sta nella somiglianza con le comunicazioni reali. Un messaggio può richiamare una fattura, una consegna, un sollecito, una comunicazione bancaria o una richiesta interna. Se il destinatario è sotto pressione o sta gestendo molte attività, il rischio di errore aumenta.
Come viene costruita una email che sembra vera
Una email falsa non deve essere perfetta per creare problemi. Deve solo sembrare abbastanza credibile nel momento in cui viene ricevuta. Può usare il nome di un fornitore conosciuto, un oggetto simile a quelli già visti, un logo familiare o una frase urgente. A volte il testo contiene errori evidenti. Altre volte invece è scritto in modo corretto e ordinato.
Le imitazioni più pericolose spesso sfruttano abitudini aziendali già presenti. Se un ufficio riceve spesso documenti con oggetto “fattura”, “ordine”, “scadenza” o “conferma pagamento”, un messaggio malevolo con lo stesso linguaggio può confondersi nel flusso normale di lavoro. Il dipendente non pensa di trovarsi davanti a una minaccia: pensa di dover completare una normale attività.
Per questo motivo il problema non è solo tecnico. È organizzativo. Se l’azienda non ha regole chiare su come verificare richieste anomale, allegati inattesi o cambi di coordinate bancarie, una email falsa può superare anche l’attenzione di persone prudenti.
Quali rischi crea per l’azienda
Il primo rischio è il furto di credenziali. Una email può portare a una pagina falsa che chiede di inserire password di posta, accessi cloud o dati personali. Una volta ottenute le credenziali, l’attaccante può leggere comunicazioni, inviare messaggi dall’account compromesso o cercare altri accessi collegati.
Il secondo rischio riguarda gli allegati. Un file apparentemente normale può contenere codice malevolo o portare l’utente ad abilitare azioni pericolose. Anche quando non si verifica un danno immediato, l’azienda può ritrovarsi con computer instabili, account compromessi o dati esposti.
Il terzo rischio è economico. Alcuni messaggi imitano fornitori, clienti o figure interne per indurre l’azienda a eseguire pagamenti errati. In questi casi il problema può emergere solo dopo giorni, quando il pagamento è già stato effettuato e diventa difficile recuperare il denaro.

Email aziendali professionali: comunicazione stabile, sicura e affidabile
Dai forza ai tuoi progetti con server veloci, sicuri e su
misura per la tua azienda!
Perché la fretta aumenta gli errori
Molti tentativi di phishing funzionano perché arrivano nel momento sbagliato: fine mese, scadenze amministrative, periodi di ferie, giornate con molte richieste o situazioni in cui l’ufficio deve rispondere rapidamente. La fretta riduce la capacità di controllo. Una richiesta insolita può sembrare solo una pratica urgente da chiudere.
Le email false usano spesso parole come urgente, scadenza, blocco, pagamento, verifica o documento importante. Non servono formule sofisticate. Basta creare una piccola pressione. Se il destinatario teme di rallentare un ordine, bloccare una consegna o creare un problema a un cliente, può agire senza verificare.
Per questo le aziende devono considerare la sicurezza email come parte della continuità operativa. Non basta dire ai dipendenti di stare attenti. Serve un ambiente in cui le richieste sospette possano essere controllate senza timore di perdere tempo o sembrare eccessivamente prudenti.
Quando una email deve far scattare attenzione
Alcuni segnali meritano sempre una verifica. Un indirizzo del mittente leggermente diverso dal solito, un allegato inatteso, una richiesta di pagamento urgente, un link che porta a una pagina di accesso o una comunicazione che cambia improvvisamente procedura sono tutti elementi da trattare con cautela.
È importante anche osservare il contesto. Una email può sembrare corretta nel testo, ma risultare insolita rispetto al rapporto con quel cliente o fornitore. Se una persona che di solito invia documenti firmati chiede improvvisamente di aprire un link esterno, oppure se un fornitore comunica nuove coordinate bancarie senza preavviso, è opportuno fermarsi.
Il controllo non deve diventare complicato. L’obiettivo non è trasformare ogni dipendente in un tecnico informatico. L’obiettivo è rendere normale una verifica in più quando il messaggio contiene elementi fuori abitudine.
Cosa può cambiare con una gestione più ordinata
Una gestione più ordinata della posta riduce molti rischi. Significa avere caselle configurate correttamente, strumenti di filtraggio, regole di controllo, procedure interne semplici e persone consapevoli dei segnali principali. Nessun sistema elimina ogni rischio, ma una combinazione equilibrata tra tecnologia e attenzione organizzativa riduce molto la probabilità di errore.
Per molte aziende il primo passo è distinguere meglio le comunicazioni ordinarie da quelle sensibili. Pagamenti, modifiche di dati bancari, accessi, allegati inattesi e richieste urgenti dovrebbero avere sempre un percorso di verifica. Questo non rallenta il lavoro: evita che una singola email possa causare danni molto più lunghi da gestire.
Quando la posta aziendale è considerata uno strumento critico, e non solo un canale di comunicazione, diventa più semplice proteggerla con continuità.
Quando collegare il problema a una valutazione più ampia
Quando il problema riguarda strumenti usati ogni giorno, può essere utile collegarlo a una valutazione più ampia su sicurezza delle email aziendali e filtri antispam per aziende. Il punto non è acquistare una soluzione in modo impulsivo, ma capire quali parti dell’ambiente IT incidono sulla continuità del lavoro.
Un rischio capito prima pesa meno sul lavoro quotidiano
Un problema informatico non diventa serio solo quando blocca tutto. Spesso inizia molto prima, con segnali piccoli, abitudini fragili o controlli rimandati. Riconoscerli permette all’azienda di intervenire con più lucidità, senza emergenze e senza decisioni affrettate.
La sicurezza utile alle aziende è quella che protegge il lavoro reale: persone, documenti, comunicazioni, tempi di risposta e continuità operativa. Quando viene spiegata in modo chiaro, diventa una scelta organizzativa prima ancora che tecnica.
