
Questo contenuto, generato mediante sistemi di intelligenza artificiale senza essere stato sottoposto a revisione umana, comprende immagini, grafici e tabelle realizzati sulla base delle linee editoriali e delle fonti definite dall’editore.

Introduzione: una scorciatoia che sembra innocua
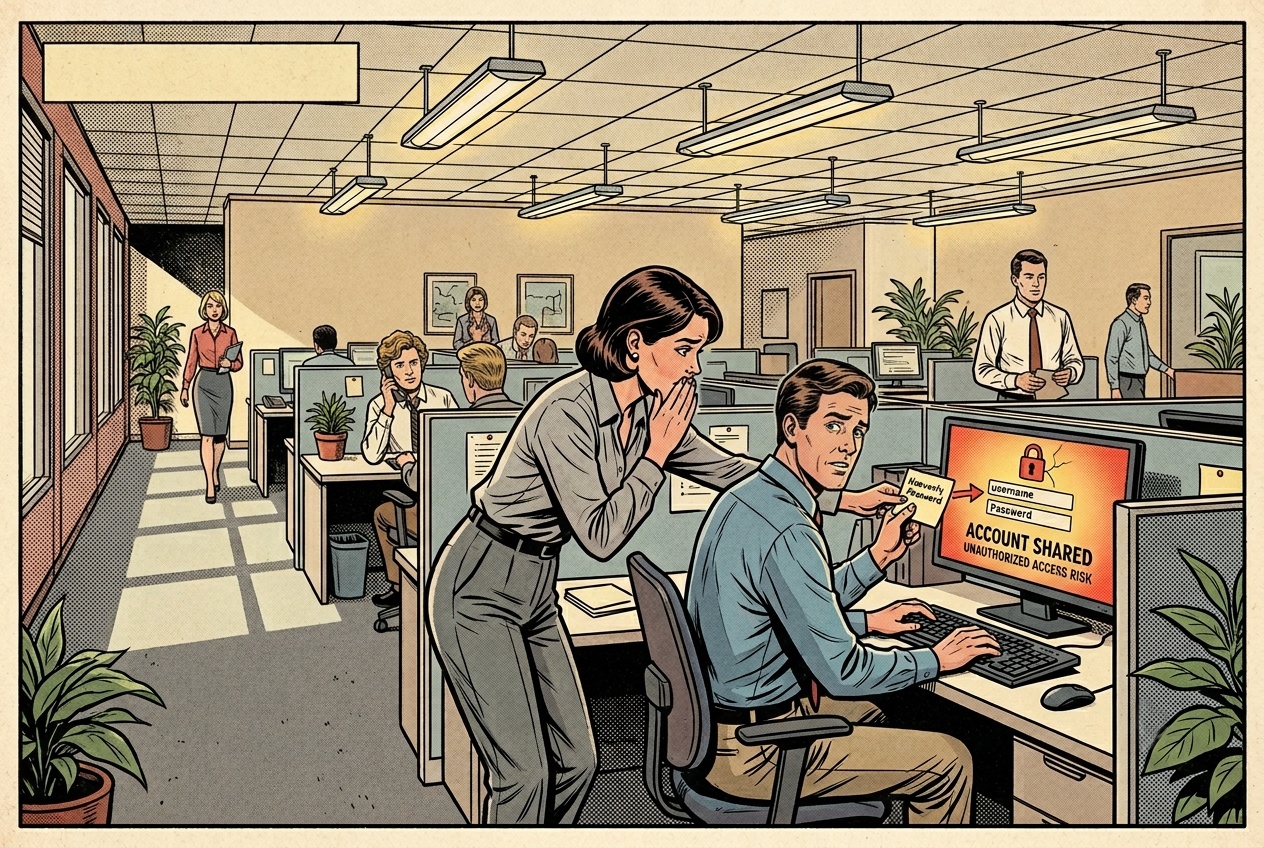
In molte aziende le password vengono condivise per comodità. Un collega deve entrare in una casella, un altro deve accedere a un portale, qualcuno deve recuperare un documento o gestire una richiesta urgente. La soluzione più rapida sembra scrivere la password su un foglio, inviarla via messaggio o usare lo stesso account per più persone. Nel momento dell’urgenza funziona. Il problema è ciò che accade dopo.
Quando una password diventa patrimonio comune dell’ufficio, l’azienda perde controllo. Non sa più chi ha effettuato un accesso, chi ha modificato un dato, chi ha inviato una comunicazione o chi ha scaricato un documento. Questa perdita di tracciabilità viene spesso sottovalutata perché non produce subito un guasto visibile. Ma crea una fragilità concreta, soprattutto quando gli accessi riguardano email, gestionali, dati clienti o servizi amministrativi.
Perché le password condivise diventano normali
Le password condivise nascono quasi sempre da un’esigenza pratica. L’azienda ha pochi dipendenti, le persone si fidano, il lavoro deve andare avanti e non si vuole perdere tempo con accessi separati. In un contesto piccolo, la condivisione sembra persino logica: se tutti devono usare lo stesso strumento, perché creare account diversi? Questa domanda è comprensibile, ma parte da una premessa sbagliata.
Un account non serve solo ad aprire un programma. Serve anche a identificare una persona, limitare ciò che può fare e ricostruire cosa è successo. Quando più persone usano la stessa credenziale, l’accesso funziona, ma la responsabilità sparisce. Il problema non è la fiducia tra colleghi. Il problema è la capacità dell’azienda di governare i propri strumenti in modo ordinato e sicuro.
Il rischio di non sapere chi ha fatto cosa
La conseguenza più evidente è la mancanza di tracciabilità. Se un documento viene eliminato, un’impostazione modificata, una mail inviata o un dato cambiato, diventa difficile capire chi ha agito. Questo può creare tensioni interne, perdite di tempo e decisioni basate su ipotesi. In alcuni casi può anche impedire di ricostruire un errore operativo importante.
La tracciabilità non serve per controllare le persone in modo punitivo. Serve per proteggere l’azienda. Sapere chi ha fatto cosa permette di correggere errori, capire i processi e ridurre i rischi. Se tutti usano lo stesso accesso, ogni evento diventa meno chiaro. La semplicità iniziale produce confusione nel momento in cui qualcosa va storto.
Email condivise e comunicazioni delicate
La condivisione delle password è particolarmente rischiosa quando riguarda la posta elettronica. Una casella email può contenere preventivi, fatture, dati dei clienti, contratti, documenti interni e comunicazioni riservate. Se più persone accedono con la stessa password, diventa difficile gestire responsabilità, sicurezza e continuità. Inoltre, se una persona lascia l’azienda, la password deve essere cambiata e comunicata di nuovo a tutti.
Anche dal punto di vista operativo il problema è concreto. Un messaggio può essere letto e lasciato senza risposta, archiviato nel posto sbagliato o inviato da una persona che non dovrebbe gestire quella comunicazione. Per questo gli accessi alla posta dovrebbero essere pensati in modo coerente con ruoli e responsabilità, non risolti con una password comune.

Cyber security aziendale: proteggi dati, sistemi e continuità operativa
Proteggere i sistemi aziendali significa
proteggere il lavoro quotidiano.
Quando una password condivisa diventa un rischio esterno
Più una password viene condivisa, più aumenta la possibilità che finisca fuori controllo. Può essere salvata in un browser, scritta su un foglio, inviata in una chat, memorizzata su un telefono personale o usata da un dispositivo non protetto. Anche senza cattive intenzioni, ogni passaggio aumenta l’esposizione. Se quella password viene rubata o indovinata, l’azienda può non accorgersene subito.
Il rischio cresce quando la stessa password viene riutilizzata su più servizi. Un accesso condiviso alla posta, a un portale fornitori o a un archivio cloud può aprire più porte del previsto. Chi ottiene quella credenziale può muoversi con facilità, perché l’azienda stessa ha reso l’accesso generico e poco controllabile. La sicurezza non dipende solo dalla complessità della password, ma anche da come viene gestita.
Il problema delle uscite e dei cambi di ruolo
Le password condivise diventano particolarmente delicate quando una persona cambia mansione o lascia l’azienda. Se quella persona conosce credenziali comuni, l’azienda deve ricordarsi di cambiarle ovunque. Se non lo fa, l’accesso resta potenzialmente aperto. Questo non significa presumere comportamenti scorretti, ma gestire un rischio prevedibile in modo professionale.
Anche i cambi di ruolo interni contano. Una persona che prima gestiva l’amministrazione potrebbe non dover più accedere a determinati documenti. Se gli accessi sono personali, la modifica è più semplice. Se invece tutto passa da credenziali condivise, ogni cambiamento diventa più complicato. L’azienda perde la possibilità di adattare gli accessi alla realtà del lavoro.
Cosa fare senza complicare l’ufficio
Ridurre le password condivise non significa creare procedure ingestibili. Il primo passo è individuare gli accessi più importanti: posta, gestionali, archivi documentali, strumenti di fatturazione, portali bancari o servizi che contengono dati aziendali. Su questi punti conviene evitare account generici e preferire accessi personali, permessi differenziati e regole chiare.
Una pagina come protezione dei PC e degli endpoint aziendali aiuta a collegare il tema delle password alla protezione più ampia delle postazioni. Le credenziali non sono un dettaglio separato: sono la chiave con cui le persone entrano negli strumenti dell’azienda. Se la chiave viene copiata troppe volte, la porta diventa meno controllabile.
La sicurezza inizia dagli accessi ordinati
La condivisione delle password sembra una soluzione semplice, ma crea un problema di controllo. L’azienda può continuare a fidarsi delle persone e, nello stesso tempo, organizzare meglio gli accessi. Le due cose non sono in contrasto. Anzi, accessi personali e regole chiare aiutano tutti a lavorare con meno ambiguità.
La domanda utile è questa: se domani succedesse qualcosa su un account condiviso, l’azienda saprebbe ricostruire cosa è accaduto? Se la risposta è no, il rischio non è teorico. È già presente nel modo in cui gli strumenti vengono usati ogni giorno. Intervenire sulle password significa proteggere dati, responsabilità e continuità del lavoro.

